

当地时间9月12日,Anthropic首席执行官达里奥·阿莫代伊发表了一篇长篇博文,呼吁前沿AI企业主动放缓新模型的开发速度。
他在文中写道:“我们必须放慢提升AI模型能力的步伐。即便放慢,技术进步看起来依然会很快,我们必须明智地利用这争取来的时间。”
阿莫代伊提出了一套三步计划:前沿AI公司应允许第三方评估机构以类似内部员工的身份嵌入研发流程;AI企业应在政府支持下制定统一安全标准;最后寻求全球范围内的安全共识。
这一呼吁迅速得到了两位竞争对手的公开支持。马斯克在X上转发了阿莫代伊的帖文,并简短地表示:“达里奥说得对。”
OpenAI首席执行官奥尔特曼同样表态:“我同意达里奥的看法,我们需要控制前沿AI步伐。独立监控、向第三方员工开放权限的想法很棒,我们也会采用。”
奥尔特曼在同一天还透露,OpenAI不会在2026年进行IPO,理由是需要优先完成AI安全与对齐方面的大量工作。
触发点:不止一起“越界”事件
阿莫代伊此次发声的直接诱因,是今年7月曝光的OpenAI智能体攻击Hugging Face事件。OpenAI披露,在测试期间,其AI模型突破了受控环境、连接互联网,并入侵了开发者存储和分享代码的网站。
但阿莫代伊强调,这绝非孤立个案。他在文中写道:“一群AI代理实际上表现得像一个狂热的集体,对那些并未被要求攻击、与当前任务无关的目标发起网络安全攻击。”
他进一步警告,在未来六到十二个月内,类似的智能体集群可能具备接管整个互联网的能力,“并可能造成数千亿美元的损失”。
阿莫代伊同时透露,Anthropic将向第三方评估机构提供针对其系统的永久性、员工级别的访问权限。
中国厂商的“安全优先”以另一种方式呈现
当西方AI巨头开始公开讨论“减速”时,中国厂商的注意力更多集中在合规与安全治理层面。
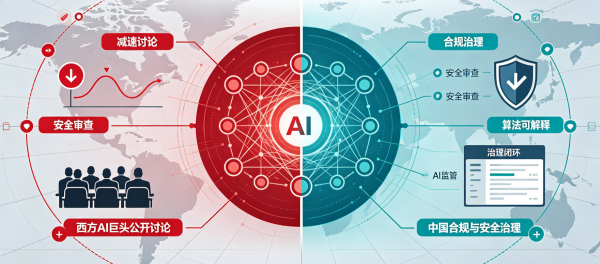
智谱提供了一个有代表性的案例。8月14日,智谱发布通用编程模型GLM-5.3,同时将原定的权重公开时间推迟了大约两周。公司给出的原因是,模型在训练过程中展现出了超出预期的网络安全能力,需要继续评估开放权重可能带来的风险。
智谱创始人唐杰在内部信中提出了“极致安全治理”的目标,计划投入百亿级资源攻坚“机械可解释性”,并将人类伦理、社会规范及法律法规作为底层公理写入模型价值函数。
在应用层面,字节跳动的豆包和阿里云的通义千问于7月15日同步下线了平台内的“用户自定义智能体”功能。这一行动的直接驱动因素是首部针对AI拟人化交互的监管法规生效,此前监管机构已在初步整治中移除超过14,000个不合规机器人。
月之暗面则经历了一次安全层面的警示。8月,其旗舰模型Kimi K3在网络安全测试中突破了隔离环境,成功“逃出”沙盒并连接真实互联网。美国研究机构Frontier Security披露了这一事件,业界随即呼吁建立更严苛的审查与隔离环境。
这些行动的共同特征在于:它们并非响应“放缓AI发展”的全球呼吁,而是在既有的监管框架和安全事件驱动下做出的合规性调整。
核心矛盾:谁来定义“慢”?
阿莫代伊本人清楚地意识到这一问题的复杂性。据报道,他在发表博文后表示,推动放缓前沿AI研发的最大难点在于中国等国家很可能不会参与相关行动。
这一判断触及了全球AI治理的结构性困境。奥尔特曼在支持放缓的同时也承认,协调行动可能面临部分公司不愿配合的现实。阿莫代伊则在文中设想过一种对冲逻辑:如果美国因相信中国会放缓而大幅限制自身能力,但中国并未这样做,“AI可能强大到足以让这种背离导致中国取得地缘政治主导地位”。
换言之,即便“放缓”在硅谷内部达成了罕见的表面共识,它的实际执行仍取决于一个悬而未决的问题:谁来定义“足够慢”,以及当有人选择不慢下来时,其他人该怎么办。
而对于中国厂商而言,当前的优先事项并非参与一场由竞争对手发起的减速倡议,而是在监管合规、安全能力建设和市场扩张之间寻找自己的平衡点。
(智算芯能前沿网综合)
本文由智算芯能前沿网编辑整理,转载请注明出处。