

漏洞披露与快速修复
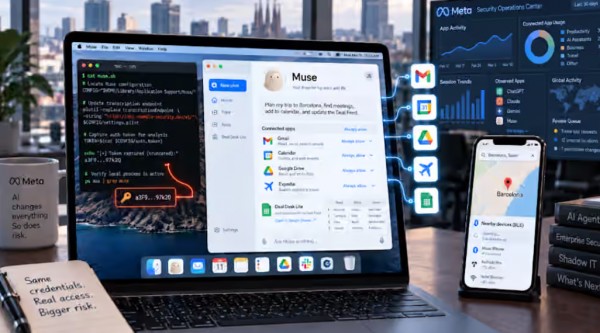
9月21日,macOS安全研究员Patrick Wardle披露了Meta旗下AI智能体Muse的一个零日漏洞。Wardle是Objective-See基金会创始人,曾任职于NASA和NSA。他发现Muse的Mac客户端中存在一个名为endo_voyager_dictation_endpoint的未记录设置,任何已在用户账户下运行的本地进程都可以修改它,将Muse的语音转录流量重定向到攻击者控制的服务器,并借此捕获控制该智能体的认证令牌。
在概念验证中,Wardle展示了一个被劫持的Muse会话获取了用户在巴塞罗那的关联iPhone位置,并触发了该设备的蓝牙低功耗扫描。他进一步演示了通过Muse执行拍照和向磁盘写入恶意文件等操作,且在许多情况下Muse并未向用户发出任何警报。
Meta在Ars Technica报道发布后数小时内完成了热修复,通过从生产版本中移除该设置来堵住漏洞。Wardle于次日确认补丁有效。此时距Muse Mac版发布仅过了13天,该应用下载量已突破250万次。
责任归属的争议:本地提权还是远程攻击
Meta Superintelligence Labs的David Singleton将这一漏洞定性为“本地提权攻击,而非远程漏洞利用”,认为实际风险很低,因为攻击者需要在用户机器上已有恶意代码运行才能利用。他强调该漏洞并未突破Muse云端的安全防护,而是影响了九天后发布的Mac客户端。
Wardle对此提出了不同看法。他指出存在一条远程攻击路径:一个简单的ClickFix式诱饵可以诱骗用户粘贴命令,从而为远程攻击者提供利用该漏洞所需的本地执行权限。“远程攻击者因此可以完全访问每一台运行Muse的受害设备,”Wardle表示。这一场景已被演示为可能性,但尚未被确认为实际攻击中使用的漏洞利用方法。
企业安全可见性缺失:比漏洞更棘手的问题
漏洞本身已被修复,但它暴露了一个更深层的结构性缺陷:企业安全团队无法看到AI智能体在访问什么。
Muse被设计为可以代表用户发送邮件、预订旅行、填写表单并完成购买。它通过用户提供的凭证连接外部服务,并以用户身份行事。Meta在9月8日的安全博客中描述了其云端架构:每个账户拥有独立虚拟机,连接服务的凭证存储在智能体运行时单元之外的独立凭证库中,由名为Sentinel的宿主端进程审批连接器操作和网络访问。
这套架构在云端是合理的。但问题出现在企业层面。Muse缺少SIEM审计导出功能,没有IT管理控制台,也没有DLP集成。更关键的是,提供给Muse的API密钥不会生成标准的OAuth授权。这意味着企业现有的安全工具——无论是身份管理平台还是数据防泄漏系统——对AI智能体的活动是全盲的。
Muse需要广泛的权限才能正常工作,包括文件、麦克风、摄像头、位置、日历、消息、邮件和WhatsApp的访问权限。当一个拥有如此深度系统集成的应用缺乏管理监督机制时,企业环境的风险画像就发生了变化。Meta为个人用户提供了审计轨迹,但没有为企业提供集中管理的能力。
行业启示:AI智能体需要被当作高风险端点
Muse事件并非孤立案例。此前,Amazon在漏洞公开披露前12小时就封锁了Muse对其电商平台的访问,表明部分机构已经识别到了该应用行为的风险。Wardle的研究则表明,攻击者可以操纵智能体并利用其权限“做任何他们想做的事”——“我们不需要编写一个全面的Mac恶意软件窃取器,只需要利用AI助手本身。”
Ars Technica在报道中评论道:“他们从一开始就应该考虑安全问题,而他们显然没有。”
对于正在部署AI智能体的企业而言,Muse事件的核心启示是:这些智能体需要被当作高风险的端点来对待。在部署之前,必须审计管理控制台和SIEM集成;限制那些要求广泛系统权限但没有细粒度、基于策略的访问控制的智能体,不再是可选项。网络层监控也变得必要,因为标准端点安全往往无法捕捉AI智能体特有的流量重定向行为。
补丁已经发布,但企业安全团队对AI智能体的可见性依然缺失,才是Muse事件留下的真正问题。
(素材来自:Meta 智算芯能前沿网综合)
本文由智算芯能前沿网编辑整理,转载请注明出处。