php2shell漏洞,严重性9.2分
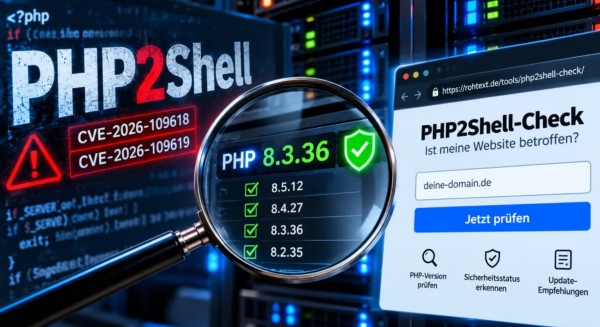
10月21日,PHP官方发布了安全更新。被修复的是两个远程代码执行漏洞,编号分别为CVE-2026-109618和CVE-2026-109619,网络安全社区给它们起的代号是“php2shell”。按照通用漏洞评分系统,两者的严重性评分均为9.2,属于最高优先级区间。攻击者在最严重的情况下无需任何登录凭据,即可在服务器上执行任意代码。
CVE-2026-109618的触发机制与内存管理有关:当PHP进程在特定时机耗尽内存时,内部数据结构会处于不完整状态,请求清理环节将无效数据当作有效数据处理,进而导致内存破坏,最终可能被利用实现远程代码执行。CVE-2026-109619则涉及请求结束后全局状态的残留:与请求相关的状态在内存释放后未被彻底清除,同一worker进程处理的下一个请求可能访问到已经释放的内存区域,形成use-after-free条件,同样指向远程代码执行。
影响范围:从PHP 5.4开始,七成网站站在风险面上
受影响版本的时间跨度值得单独说明。从PHP 5.4起的几乎所有版本都处于风险之中,包括大量仍在运行的7.x以及8.0和8.1分支。这意味着漏洞的潜伏期可以追溯到十多年前。OpenAI总裁Greg Brockman在社交媒体上提到,这个缺陷在PHP中存在了大约14年,2024年曾发现过一个影响较小的版本,但当时未被严肃对待。
PHP在服务端编程语言中的份额是这组数字之所以引人注目的根本原因。多个来源的估算指向约70%的网站使用PHP,即那些服务端语言已知的站点中,大约七成运行在PHP上。暴露面不仅限于直接编写PHP代码的站点,还包括大量以PHP为底层运行环境的内容管理系统和Web框架。研究人员已经在部分WordPress、Drupal和Joomla部署上复现了未经认证的远程代码执行。所有处理网页请求的PHP运行环境——PHP-FPM、Apache的mod_php模块、php-cgi、FrankenPHP和LiteSpeed——均被列入风险范围,其中mod_php的风险被单独标注为最高。
找到漏洞的是一台模型,而且不止一台
两个漏洞的发现路径是这次事件中最受关注的部分。OpenAI在2026年6月启动了一项名为“Patch the Planet”的开源安全计划,目标是用AI辅助发现开源项目中的漏洞,同时应对一个随之而来的问题:模型可以批量生成漏洞报告,但开源维护者的人力远远不足以逐一处理。安全公司Calif在这一框架下,使用OpenAI的GPT-5.6 Sol模型定位了其中一个关键漏洞。
另一条线是独立发现的。安全公司Wiz Research同样报告了这两个漏洞,其研究过程中使用了包括Wiz Atlas、Gemini 4 Argon和GPT-5.6 Sol在内的AI工具,其中Gemini 4 Argon在漏洞发现、利用程序开发、攻击检测和补丁验证等环节发挥了作用。Wiz对漏洞严重性的评价是“PHP中发现的最严重漏洞之一,也可以说是软件史上最严重的漏洞之一”。
Calif向PHP基金会报告漏洞的时间是8月11日,Wiz的独立报告时间是8月24日。此后约两个月的时间里,OpenAI牵头协调PHP维护者、Wiz、Cloudflare等各方准备补丁和缓解措施。修复周期较长的主要原因在于改动涉及PHP引擎底层,牵涉面广,无法以局部补丁的方式快速收口。
修复版本与一个被提前打破的时间表
PHP官方发布的修复版本包括8.5.12、8.4.27、8.3.36和8.2.35。官方明确表示没有完整的临时缓解措施,唯一安全的做法是升级到上述版本。对于已经停止维护的PHP 8.1及更早版本,情况更为棘手——官方不再提供安全补丁,仍在运行这些版本的部署面临的是“无补丁可打”的状态。
原定的公开披露日期是10月22日,但漏洞细节在10月20日左右已经开始在在线论坛和社交媒体上流传,PHP维护者因此将补丁的发布提前了一天。这个细节说明,即便协调披露的流程本身是完整的,信息在正式公开前的泄漏仍然改变了时间窗口的宽度。
OpenAI在声明中的判断是,AI似乎在任何攻击者利用这些漏洞之前就发现了它们,为防御者争取到了一个先手窗口。
一次成功防御,和它预示的更大问题
从结果看,这是一次防御方跑在前面的案例:AI辅助的漏洞发现、两个月的协调修复、在细节泄漏后迅速提前发布补丁、主流云厂商和安全公司同步发出通告。腾讯云在10月21日晚间发布了风险通告,提醒用户自查和升级。谷歌确认Google Cloud平台本身不受这两个漏洞影响,但在该平台上运行PHP的用户仍需自行处理。
但事件本身也把一个结构性矛盾摆到了台面上。同一套AI能力,既可以用来在攻击者之前找到漏洞,也意味着漏洞被发现的速度正在系统性地加快。OpenAI在公告中的表述是,PHP的这两个漏洞“只是我们已经发现并正在努力修复的若干重大漏洞中的一部分”,并预计未来几个月类似发现的数量会急剧增加。
当发现漏洞的成本因为模型能力而显著下降时,修复侧的人力、流程和发布节奏能否同步跟上,是比单个漏洞的评分更值得持续关注的问题。php2shell的补丁已经发布,但它所代表的“AI驱动的漏洞发现节奏”,才刚刚开始进入常态化阶段。
(素材来自:OpenAI 智算芯能前沿网综合)
本文由智算芯能前沿网编辑整理,转载请注明出处。